Veredicto rápido
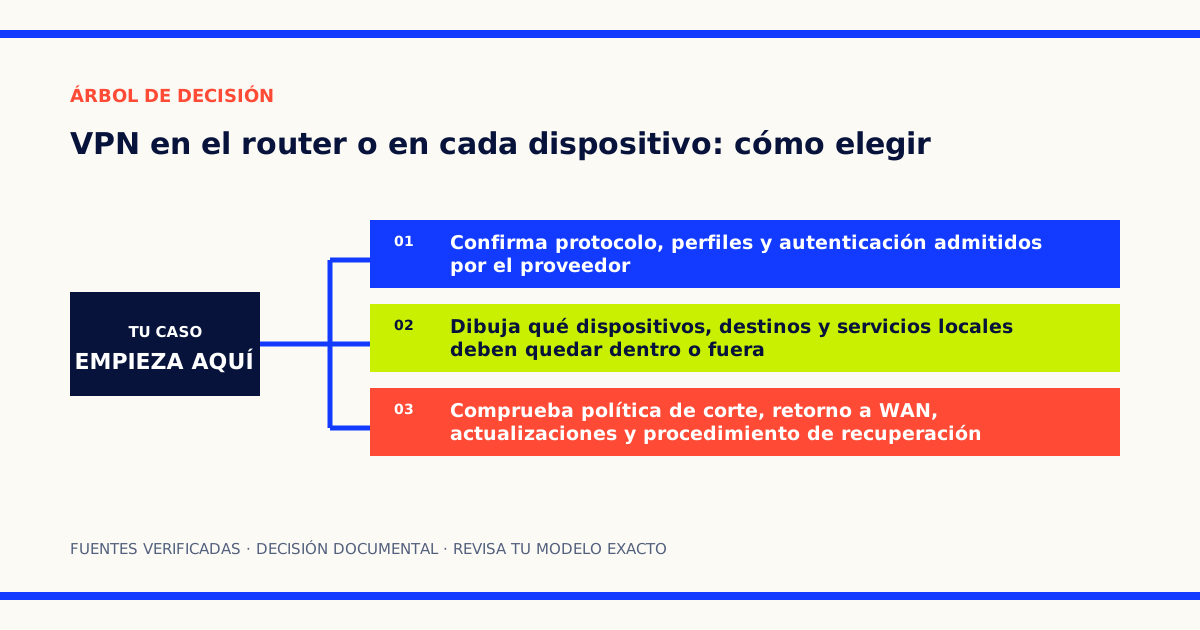
Instala la VPN en cada dispositivo si necesitas activar, excluir y diagnosticar equipos por separado. Llévala al router cuando debas cubrir aparatos sin cliente propio, pero exige políticas claras, un corte verificable y potencia suficiente para el túnel.
- 01
Confirma protocolo, perfiles y autenticación admitidos por el proveedor
- 02
Dibuja qué dispositivos, destinos y servicios locales deben quedar dentro o fuera
- 03
Comprueba política de corte, retorno a WAN, actualizaciones y procedimiento de recuperación
La decisión no empieza por el router
Una VPN en el router concentra la configuración y puede cubrir televisores, consolas u otros equipos que no admiten una aplicación propia. Una VPN instalada en cada ordenador o móvil permite conectar, desconectar y diagnosticar ese equipo sin cambiar el resto de la red. Ninguna ubicación garantiza por sí sola más privacidad, más seguridad o más velocidad.
Empieza con una lista de tráfico, no con una lista de marcas. Para cada dispositivo anota si necesita el túnel siempre, solo en determinadas tareas o nunca. Añade impresoras, NAS, domótica, videollamadas, banca y servicios que puedan rechazar una ubicación de red distinta. El resultado debe ser un mapa con tres rutas: por VPN, por la conexión normal y pendiente de comprobar.
Una VPN cifra el tramo entre el cliente y el extremo del túnel. A partir de ahí, el servicio remoto sigue comunicándose con su destino. Esto cambia quién ve la dirección de salida y qué red transporta el primer tramo, pero no sustituye HTTPS, actualizaciones, autenticación ni una política de datos fiable. El veredicto de compra debe centrarse en cobertura, control y recuperación.
Cuándo conviene instalarla en cada dispositivo
La aplicación o el perfil local encajan cuando cada persona decide cuándo conectarse, cuando un portátil sale de casa o cuando solo unas aplicaciones necesitan la red corporativa. Windows 11 permite crear un perfil con servidor, tipo de VPN y credenciales, activarlo desde los ajustes y comprobar su estado según la guía vigente de Microsoft. En macOS, el servicio también se activa desde el panel VPN del propio equipo, como describe la ayuda de Apple.
Esta ruta ofrece un límite operativo claro: si falla el cliente del portátil, el televisor y la impresora no cambian de salida. También facilita comparar antes y después en un único equipo. A cambio, hay que mantener perfiles, aplicaciones y credenciales en cada plataforma. Un dispositivo sin cliente compatible queda fuera, y una consola o un aparato doméstico puede no ofrecer ninguna opción.
El protocolo tampoco resuelve por sí solo la selección de tráfico. La guía de WireGuard separa la interfaz, los pares, las direcciones permitidas y la activación del enlace. Esas piezas crean el túnel y sus rutas; la aplicación, el sistema operativo o el router todavía deben decidir cuándo usarlo. Comprueba que el proveedor entrega un perfil compatible y que la plataforma admite el método de autenticación requerido.
Qué cambia al mover el cliente al router
Con el cliente en el router, todos los equipos seleccionados comparten una salida administrada en un solo punto. Es útil para una televisión sin aplicación, una red de invitados temporal o una oficina pequeña con una política común. También crea un punto único de fallo: una regla equivocada puede dejar sin Internet a varios dispositivos o impedir acceso a servicios locales.
ASUS explica que, cuando el router no admite VPN Fusion, los dispositivos pasan por la conexión VPN una vez establecido el cliente; la asignación de unos equipos al túnel y otros a WAN solo está disponible en modelos compatibles. La misma documentación de cliente VPN de ASUS avisa de que una desconexión del servidor puede no reconectarse automáticamente y recomienda comprobar firmware, datos del servidor y funcionamiento desde otro cliente. Por tanto, «incluye VPN» no demuestra exclusiones, reconexión ni corte seguro.
Antes de comprar exige respuestas para estas preguntas:
- ¿Admite el protocolo y el perfil exactos de tu proveedor o empresa?
- ¿Puede asignar el túnel por dispositivo, red, dominio o dirección de destino?
- ¿Qué ocurre si el túnel cae: se bloquea el tráfico o vuelve a la salida normal?
- ¿Se conserva acceso a impresora, NAS, domótica y panel del router?
- ¿Cómo se desactiva la regla si una actualización impide navegar?
- ¿Qué registro de estado muestra sin guardar actividad innecesaria?
Rendimiento: mide la carga del túnel, no la etiqueta Wi-Fi
AX3000 o AX6000 describen tasas físicas agregadas de las radios, no el caudal cifrado de una VPN. El resultado depende del procesador, protocolo, servidor remoto, latencia, tamaño de paquete, firmware y número de túneles. También puede quedar limitado por un puerto Gigabit aunque el Wi-Fi anuncie una cifra mayor.
No conviertas una medición del fabricante en una garantía. GL.iNet declara para el Flint 2 cifras máximas de laboratorio y aclara en la ficha del GL-MT6000 que proceden de una red local, que el resultado real varía con la configuración y que el modo servidor puede ser más lento. Úsalas para ordenar candidatos, no para prometer una velocidad doméstica.
Define un mínimo útil con tu propia conexión: navegación, videollamada, transferencia y latencia máxima aceptable. Si necesitas 600 Mbit/s fuera del túnel pero solo 80 Mbit/s para una aplicación de trabajo, no exijas el mismo número a todos los flujos. Si toda la casa depende del túnel, reserva capacidad y una ruta de recuperación.
Tres referencias verificadas y tres niveles de control
ASUS RT-AX57: una ruta común con comprobación previa
El ASUS RT-AX57 es un router AX3000 con puertos Gigabit y cliente VPN integrado. Encaja como referencia básica cuando se pretende aplicar una conexión común y no hacen falta reglas complejas. Antes de comprar, confirma en el firmware disponible para la unidad si el protocolo del proveedor está admitido y si ofrece VPN Fusion. Sin esa comprobación no presupongas selección por dispositivo.
ASUS RT-AX57 Go: viaje y selección por equipo
La ficha técnica del RT-AX57 Go enumera cliente WireGuard, OpenVPN y VPN Fusion, además de modos router, punto de acceso y WISP. Es una opción coherente para viajes, una segunda ubicación o una red pequeña que debe elegir qué equipos atraviesan el túnel. Su limitación física es igual de importante: un puerto WAN y uno LAN Gigabit pueden quedarse cortos en una instalación fija con varios equipos cableados.
GL.iNet Flint 2 GL-MT6000: políticas y red multigigabit
El Flint 2 añade dos puertos 2,5 GbE, cuatro Gigabit y un panel orientado a varios túneles. La documentación actual del panel VPN de GL.iNet corresponde al firmware 4.9 y muestra reglas por dispositivo, dominio o IP, prioridad de perfiles y controles de corte. Es la referencia más flexible de las tres, pero obliga a comprobar qué rama de firmware ejecuta la unidad: las pantallas y el comportamiento cambian entre 4.7, 4.8 y 4.9.
Resume la comparación en tres decisiones:
- ASUS RT-AX57: túnel común sencillo sobre puertos Gigabit; confirma protocolo y presencia real de VPN Fusion.
- ASUS RT-AX57 Go: red pequeña o de viaje con un WAN y un LAN Gigabit; confirma perfil del proveedor y reglas por equipo.
- GL.iNet Flint 2 GL-MT6000: varios equipos, políticas y enlaces 2,5 GbE; confirma firmware, corte y retorno a WAN.
Las tres identidades se contrastaron en Amazon.es con el modelo exacto visible y después con documentación oficial. No se utilizaron precio, stock, valoraciones, reseñas ni fotografías, y no hemos medido físicamente sus radios, procesadores o túneles.
Diseña la recuperación antes de activar nada
Guarda una copia de la configuración actual del router si el fabricante ofrece una exportación compatible, anota cómo acceder por cable y conserva el equipo del operador disponible hasta terminar las pruebas. No sustituyas el router principal y actives todas las políticas en el mismo paso. Primero conecta un único cliente, después prueba una exclusión y finalmente simula la caída del túnel.
El panel de GL.iNet documenta dos comportamientos distintos: permitir que el tráfico no coincidente use WAN o bloquearlo mediante un control de corte. Ninguno es universalmente correcto. El bloqueo evita una salida inesperada fuera del túnel; el retorno a WAN mantiene servicios disponibles. Decide por flujo y verifica el resultado observando tanto la dirección de salida como el acceso local.
Si la VPN impide imprimir o abrir el NAS, no abras puertos al azar. Revisa subredes, rutas y exclusiones. La guía para separar dispositivos IoT ayuda a distinguir aislamiento de acceso local, y la comparación de NAS frente a nube recuerda qué servicios dependen de la red de casa. Para una vivienda con varios nodos, comprueba además la topología en Wi-Fi Mesh 6, 6E o 7: que un nodo amplíe cobertura no demuestra que ejecute las mismas políticas que el router principal.
Decisión final
Mantén el cliente en cada dispositivo si la prioridad es el control individual, la movilidad o el diagnóstico sencillo. Colócalo en el router cuando debas cubrir equipos sin aplicación y puedas describir exactamente quién entra en el túnel, qué queda fuera y qué sucede al fallar.
Para una ruta común y modesta, el RT-AX57 sirve como punto de partida con verificación estricta de firmware. El RT-AX57 Go aporta selección y modos de viaje con pocos puertos. El Flint 2 tiene más capacidad cableada y políticas explícitas, a costa de una configuración y mantenimiento más exigentes. Revalida documentación, firmware y perfil del proveedor el día de compra: el nombre «VPN» en una ficha no sustituye esas tres comprobaciones.
Opciones documentadas
Estas fichas resumen el encaje y las comprobaciones que pueden cambiar la compra. No muestran precios, stock ni valoraciones.
ASUS
RT-AX57
RT-AX57, AX3000, Wi-Fi 6 de doble banda, color negroEncaja siUna red doméstica sencilla que necesita aplicar un túnel común y no requiere reglas avanzadas por dispositivo.
Por qué considerarloRepresenta la opción básica con cliente VPN integrado y conectividad Gigabit, siempre comprobando las funciones del firmware exacto.
Comprueba antesConfirma en la versión de firmware disponible para tu unidad si admite el protocolo del proveedor y si incluye VPN Fusion; sin esa función el túnel puede afectar a todos los equipos.
- La documentación de ASUS indica que VPN Fusion solo está disponible en determinados modelos.
- Los puertos cableados son Gigabit y el rendimiento del túnel no se deduce de la cifra AX3000.
ASIN B0BTTZVVNC · Verificado documentalmente el 2026-08-23
ASUS
RT-AX57 Go
RT-AX57 Go, AX3000, Wi-Fi 6 de doble banda, router portátilEncaja siViajes, segundas ubicaciones o una red pequeña donde importa decidir qué dispositivos atraviesan el túnel.
Por qué considerarloCombina alimentación USB-C, modos de viaje y políticas VPN por dispositivo en una referencia exacta documentada.
Comprueba antesComprueba que un puerto WAN y uno LAN cubren tu instalación y que el proveedor entrega un perfil compatible con el protocolo elegido.
- Dispone de un solo puerto WAN y un solo puerto LAN Gigabit.
- La cifra AX3000 no demuestra el caudal disponible dentro del túnel.
ASIN B0CL4FQNG4 · Verificado documentalmente el 2026-08-23
GL.iNet
Flint 2 GL-MT6000
GL-MT6000 Flint 2, AX6000, dos puertos 2,5 GbE, enchufe europeoEncaja siUna red con varios equipos, reglas de exclusión y enlaces multigigabit donde el router debe gestionar el túnel de forma centralizada.
Por qué considerarloOfrece políticas VPN explícitas y más capacidad de red cableada que las referencias Gigabit sencillas.
Comprueba antesVerifica la versión de firmware, el protocolo del proveedor, las reglas de corte y si los dos puertos 2,5 GbE encajan en la topología real.
- Las cifras de VPN del fabricante proceden de pruebas locales y el rendimiento real depende de configuración y servidor.
- Las políticas y su comportamiento cambian entre ramas de firmware 4.7, 4.8 y 4.9.
ASIN B0CP7S3117 · Verificado documentalmente el 2026-08-23
Fuentes y límites
Fuentes consultadas
- ASUS: configurar el cliente VPN de un routerfabricante · consulta 2026-08-23
- WireGuard: guía oficial de configuraciónestandar · consulta 2026-08-23
- Microsoft: conectarse a una VPN en Windowsfabricante · consulta 2026-08-23
- Apple: conectar el Mac a una VPNfabricante · consulta 2026-08-23
- ASUS: router RT-AX57fabricante · consulta 2026-08-23
- ASUS: especificaciones del RT-AX57 Gofabricante · consulta 2026-08-23
- GL.iNet: Flint 2 GL-MT6000fabricante · consulta 2026-08-23
- GL.iNet: panel y políticas VPN del firmware 4.9fabricante · consulta 2026-08-23
Límites de este trabajo
Las conclusiones proceden de documentación pública y pueden variar por modelo, región, versión o configuración. Comprueba siempre el manual exacto de tu equipo antes de comprar o cambiar ajustes.
Última revisión editorial: 2026-08-23. Publicación documental inicial con tres routers verificados, rutas por equipo y plan de recuperación.